Согласно расследованию сингапурской компании CloudSEK, на которое ссылается Reuters, в результате кибератаки были похищены более 2000 документов, связанных с обороной и национальной безопасностью Таджикистана. Предположительно причастная к атаке группа хакеров, связываемая с Казахстаном, использовала автономных агентов искусственного интеллекта на платформе Hermes. В отчёте CloudSEK указывается, что использование Hermes для разведывательных операций началось примерно в середине августа 2026 года. По данным CloudSEK, проникновение произошло в государственную систему электронного документооборота Таджикистана, а злоумышленники собирали, систематизировали и передавали похищенные материалы. Власти Таджикистана и Казахстана пока не ответили на запрос Reuters.
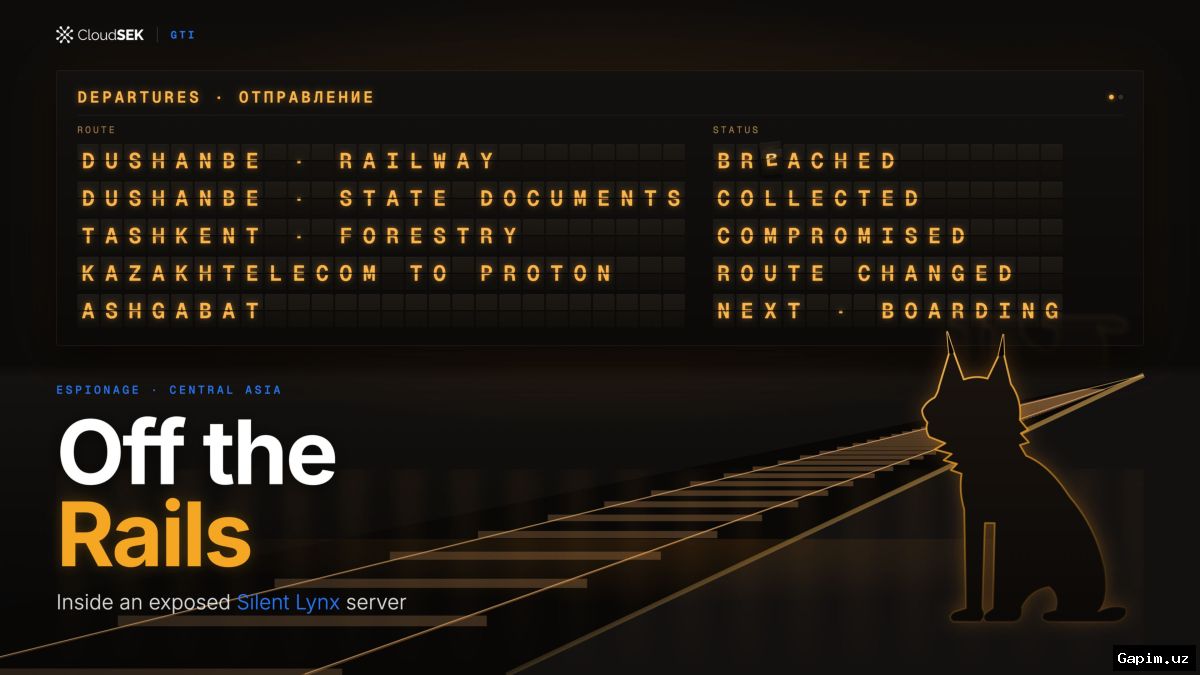
Главные факты: CloudSEK сообщает о более чем 2000 похищенных документов, включая материалы оборонного характера и сведения о национальной безопасности; для атаки, по утверждению исследователей, использовались автономные ИИ-агенты платформы Hermes. Исследователи также обнаружили признаки доступа к компьютерной инфраструктуре железных дорог Таджикистана и материалы для фишинговых атак против туркменских организаций, но не представили доказательств их успешного проведения. Группу связывают с Silent Lynx, однако причастность государственных структур Казахстана не доказана.
Инцидент важен на фоне роста кибершпионских угроз государственным инфраструктурам на постсоветском пространстве. Группа Silent Lynx ранее упоминалась в операциях против государственных учреждений ряда стран региона. В отчёте CloudSEK связь с Казахстаном строится на косвенных признаках: хакеры использовали русский язык, их активность совпадала с рабочими часами в Казахстане, а для подключения к серверу применялся интернет-канал из этой страны. При этом исследователи не установили, кто управляет группой, и не подтвердили причастность казахстанских госструктур.
По данным CloudSEK, использование Hermes для разведывательных операций, как утверждается, началось примерно в середине августа 2026 года. Платформа позволяла создавать агентов, способных самостоятельно планировать действия, запускать нужные программы, собирать информацию и готовить отчёты. На одном из этапов ИИ-агент создал специализированный инструмент для скачивания документов, их систематизации и разбивки на небольшие части, что упрощало передачу похищенных данных. В ходе расследования также были зафиксированы признаки проникновения в компьютерную инфраструктуру железных дорог Таджикистана; кроме того, на сервере обнаружены подготовленные материалы для фишинговых атак на организации Туркменистана.
На данный момент нет окончательных выводов о том, какое государство или организация стоит за атакой. Reuters направил запросы официальным представителям Казахстана и Таджикистана, но ответов на момент публикации не получил; связаться с представителями Silent Lynx журналистам также не удалось. Международные эксперты по кибербезопасности отмечают, что технические следы, язык и часовой пояс являются косвенными индикаторами и требуют проверки в рамках официального расследования.
Дальнейшее развитие ситуации будет зависеть от официальной реакции Таджикистана и Казахстана, а также от публикации дополнительных деталей расследования CloudSEK. Пока остаются неясными реальный масштаб утечки, содержание похищенных документов и их дальнейшее использование. Инцидент вновь ставит в повестку вопрос о защите государственного документооборота и оборонной инфраструктуры от атак с применением ИИ в странах СНГ.
Source: kun.uz