Tojikistonning mudofaa va milliy xavfsizlik sohalariga oid 2000 dan ortiq hujjat kiberhujum natijasida o‘g‘irlangani haqida xabar berildi. Reuters Singapurning CloudSEK kiberxavfsizlik kompaniyasi tekshiruviga tayanib yozishicha, hujumda avtonom sun’iy intellekt agentlaridan foydalanilgan, hakerlar guruhi esa Qozog‘istonga aloqador bo‘lishi mumkinligi taxmin qilinmoqda. CloudSEK hisobotida Hermes’dan razvedka maqsadida foydalanish taxminan 2026-yil avgust o‘rtalarida boshlangani qayd etilgan. Ma’lumotlarga ko‘ra, hujum Tojikistonning elektron hujjat aylanishi davlat tizimiga kirib borgan va bir necha hafta davomida ma’lumotlarni yig‘ish, saralash hamda uzatishga qaratilgan. Rasmiylar hozircha voqea bo‘yicha rasmiy izoh bermagan, Qozog‘iston va Tojikiston idoralari Reuters so‘roviga javob qaytarmagan.
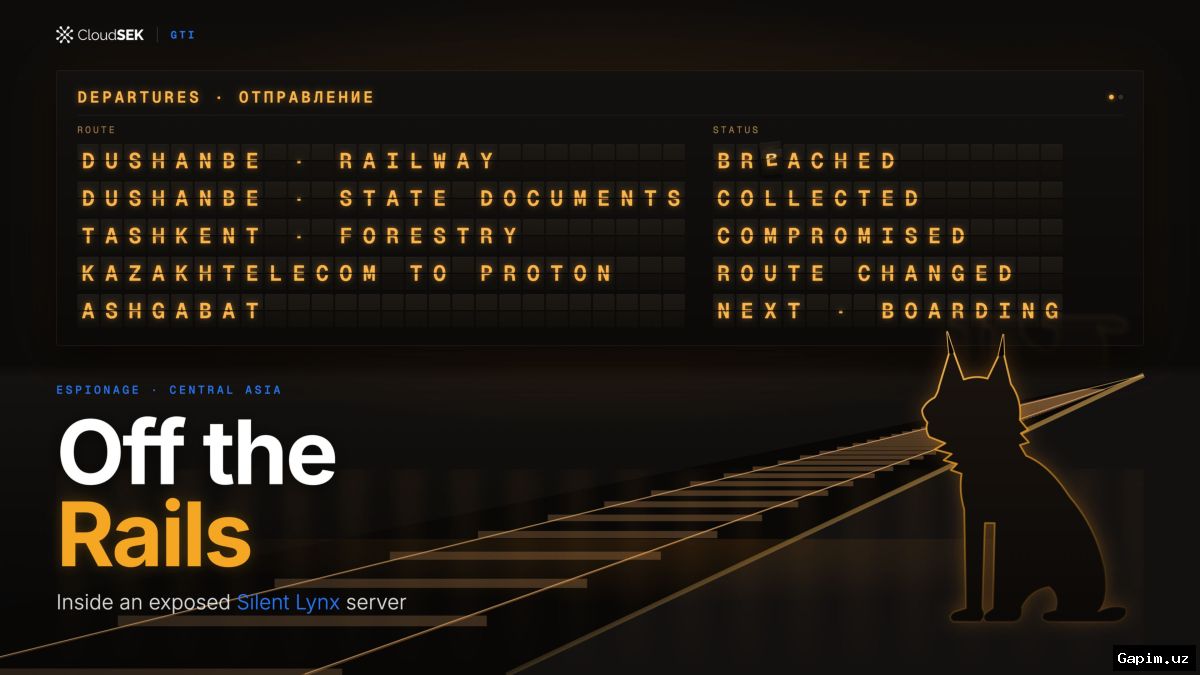
Asosiy faktlar: CloudSEK tekshiruviga ko‘ra, hakerlar Hermes platformasida mustaqil harakatlana oladigan avtonom SI agentlarini yaratib, Tojikistonning davlat elektron hujjat tizimidan 2000 dan ortiq faylni o‘g‘irlagan. Tekshiruv Tojikiston temir yo‘llari infratuzilmasiga kirish izlari va Turkmaniston tashkilotlariga qarshi fishing materiallarini ham qayd etgan, biroq ularning muvaffaqiyatli o‘tkazilganiga dalil keltirmagan. Mutaxassislar hujumni ilgari postsovet davlatlarida kuzatilgan Silent Lynx guruhiga bog‘laydi, ammo Qozog‘iston davlat tuzilmalarining ishtiroki isbotlanmagan.
Bu voqea postsovet hududida kiberjosuslik va davlat infratuzilmalariga bo‘lgan tahdidlar kuchayib borayotgani fonida muhim ahamiyat kasb etadi. Silent Lynx guruhi avval ham postsovet davlatlarining davlat muassasalariga qarshi operatsiyalarda tilga olingan. CloudSEK hisobotida Qozog‘iston bilan bog‘liqlik bilvosita belgilar asosida taxmin qilingan: hakerlar rus tilidan foydalangan, faollik Qozog‘iston ish vaqtiga mos tushgan va ulanish uchun shu mamlakatdagi internet aloqasi ishlatilgan. Shu bilan birga, tadqiqotchilar guruhni kim boshqarayotganini aniqlamagan va Qozog‘iston davlat idoralarining hujumlarga aloqadorligini tasdiqlovchi dalil keltirmagan.
CloudSEK ma’lumotlariga ko‘ra, Hermes’dan razvedka operatsiyalari uchun foydalanish taxminan 2026-yil avgust o‘rtalarida boshlangan. Platforma hakerlarga harakatlarni mustaqil rejalashtirish, kerakli dasturlarni ishga tushirish, ma’lumot yig‘ish va hisobot tayyorlash imkonini beruvchi agentlarni yaratish uchun ishlatilgan. Hujum bosqichida SI agenti hujjatlarni yuklab olish, tizimlashtirish va kichik qismlarga ajratish uchun maxsus dastur yaratgan, bu esa o‘g‘irlangan materiallarni uzatishni osonlashtirgan. Tergov davomida Tojikiston temir yo‘llari kompyuter infratuzilmasiga kirish alomatlari ham aniqlangan, serverda Turkmaniston tashkilotlariga qarshi fishing hujumlari uchun tayyorlangan materiallar topilgan.
Hozircha hujum ortida qaysi davlat yoki tashkilot turgani bo‘yicha yakdil xulosa yo‘q. Reuters Qozog‘iston va Tojikiston rasmiylariga izoh so‘rab murojaat qilgan, biroq nashr vaqtida javob olmagan. Jurnalistlar Silent Lynx vakillari bilan ham bog‘lana olmagan. Xalqaro kiberxavfsizlik mutaxassislari bunday holatlarda texnik izlar, til va vaqt mintaqasi kabi bilvosita omillar ayblov uchun yetarli emasligini, rasmiy tergov va mustaqil tekshiruv zarurligini ta’kidlaydi.
Keyingi bosqichda Tojikiston idoralarining rasmiy izohi, Qozog‘iston tomonining munosabati va CloudSEK hisobotining to‘liq tafsilotlari muhim bo‘ladi. Kiberhujumning haqiqiy ko‘lami, o‘g‘irlangan hujjatlar tarkibi va ularning keyingi taqdiri hozircha ochiq emas. Voqea postsovet davlatlarida davlat hujjat aylanishi va mudofaa infratuzilmalarini kiberhimoya qilish zarurati yana bir bor kun tartibiga chiqaradi.
Source: kun.uz