Yevropada supermarketlarning internetga ulangan sovutish va muzlatish uskunalari qisqa muddat ichida ikki marta kiberhujumga uchradi: hujumchilar Fransiyadagi 700 ga yaqin do‘konda haroratni 50 darajagacha ko‘tarib, yong‘in chiqargan va millionlab yevrolik oziq-ovqatni yaroqsiz holga keltirgan; 2-noyabrda esa kamida to‘qqiz davlatda yangi hujumlar qayd etilgani xabar qilindi. Voqea internetga ulangan qurilmalar, jumladan sovutgichlar, routerlar va sanoat boshqaruv tizimlari qanchalik zaif himoyalanganligi haqidagi xavotirlarni kuchaytirdi.
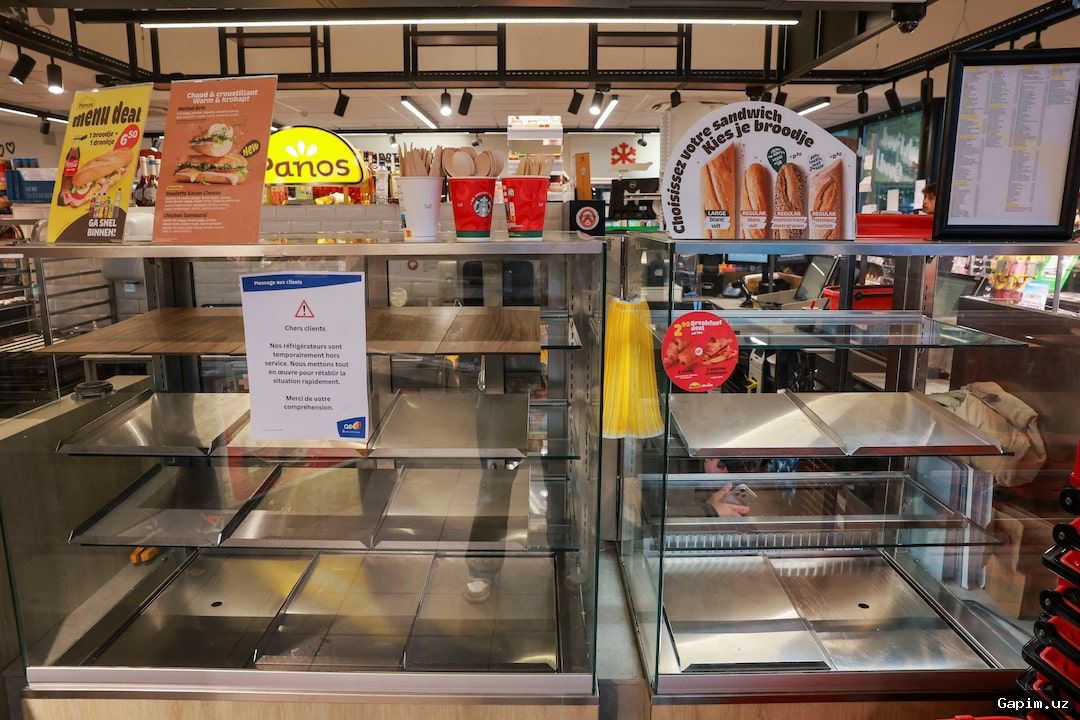
Asosiy faktlar: 11–12-oktabrda Fransiyadagi 700 ga yaqin supermarketda harorat 50°C gacha ko‘tarilgan; 2-noyabrdagi ikkinchi to‘lqin Belgiya, Estoniya, Finlyandiya, Irlandiya, Italiya, Lyuksemburg, Niderlandiya, Portugaliya va Shvetsiyadagi oziq-ovqat bizneslariga ta’sir qilgani taxmin qilinmoqda. Fransiya rejimi birinchi hujumda Eronning IRGC bilan bog‘langan “Shahid Kaveh” kiberbo‘linmasini ayblab, buni Fransiya hududidagi birinchi yirik miqyosdagi sabotaj kiberhujumi deb atagan, ammo ikkinchi to‘lqin ortida kim turgani hali aniqlanmagan.
Kiberxavfsizlik bo‘yicha mutaxassislar muammoning ildizi uzoq vaqtdan beri e’tibordan chetda qolgan infratuzilmada ekanini ta’kidlamoqda: supermarket sovutgichlari va muzlatgichlari ko‘pincha bitta boshqaruv panelidan boshqariladi va u internetga ulanadi, shu orqali pudratchilar uskunalarni masofadan kuzatishi mumkin. Uy sharoitidagi “aqlli” sovutgichlar ham Wi-Fi, mobil ilova yoki bulutli xizmat orqali xuddi shunday tarmoqqa ulanadi; shu bois bitta zaif qurilma butun tarmoqqa, jumladan noutbuklar, smart-qulflar va boshqa qurilmalarga kirish eshigini ochishi mumkin.
Hujumchilar supermarket tizimlarini Shodan — internetga ulangan qurilmalarni qidiruvchi xizmat orqali topgani aytilmoqda. Fransiya milliy kiberxavfsizlik agentligi (ANSSI) rahbari Vensan Strubel 21-oktabrda Fransiya Senatida so‘zlagan nutqida asosiy xavfsizlik kamchiliklari orqali tizimga kirilganini, hujumchilar sovutgichni o‘chirishi, haroratni ko‘tarishi yoki akkaunt ma’lumotlarini o‘g‘irlashi mumkinligini aytgan. Fransiyada ular boshqaruv panelining o‘z “defrost” funksiyasidan foydalangan; Strubel sog‘liqni saqlash muassasalari, jumladan laboratoriyalar va dorixonalar vaktsina hamda xavfli materiallarni saqlashda aynan shu turdagi uskunalardan foydalanishidan ogohlantirgan.
Muammo faqat oziq-ovqat do‘konlari bilan cheklanmaydi: Kepios’ning “Digital 2027” hisobotiga ko‘ra, dunyoda 21 milliardga yaqin qisqa masofali va 5,4 milliard uzoq masofali ulangan qurilma mavjud; Parks Associates ma’lumotlariga ko‘ra, AQShdagi internetga ulangan uy xo‘jaliklarida o‘rtacha 18 ta qurilma bor. Aprelda Buyuk Britaniya rejimining Milliy kiberxavfsizlik markazi Rossiya GRU razvedkasi bilan bog‘langan xakerlar uy va kichik biznes routerlarini egallab, DNS sozlamalarini o‘zgartirib, foydalanuvchilarni soxta saytlarga yo‘naltirgani haqida ogohlantirgan. Iyun oyida tadqiqotchilar LG va Samsung smart-televizorlaridagi ilovalarning uchdan bir qismidan ko‘prog‘i begonalarga uy internetidan yashirin foydalanishga yo‘l qo‘yishi mumkinligini aniqlagan.
Eng katta xavf shundaki, sovutgichni zaif qilgan kamchiliklar elektr stansiyalari, suv ta’minoti, banklar va kasalxonalarga ham ta’sir qilishi mumkin. Iyul oyida AQShning Minnesota shtatida 30 dan ortiq jamoa suv tizimiga kiberhujum uyushtirilgani, AQSh rejimi idoralari Eron bilan bog‘langan xakerlar sanoat tizimlariga hujum qilayotgani haqida ogohlantirgani ma’lum qilindi. Hozircha ikkinchi to‘lqin ortidagi aniq ism va davlat nomi tasdiqlanmagan; rasmiylar tekshiruvni davom ettirishi, Yevropa rejimi va milliy kiberagentliklar esa qurilmalar egasini parolni yangilash, masofaviy kirishni cheklash va tarmoqni segmentlashga chaqirishi kutilmoqda.
Source: www.aljazeera.com